18 de mai. de 2020

Apple lança iOS 13.5 Golden Master com modificações COVID-19

A Apple tem vindo a colecionar algumas novidades para lançar na versão final iOS 13.5 que deverá sair a público, na versão oficial, dentro de pouquíssimo tempo. Contudo, para os programadores avaliarem o que já foi compilado na versão final provisória, a empresa de Cupertino lançou há minutos a Golden Master iOS 13.5.
Iremos verificar que são correções a ajustes feitos nas bestas, assim como traz a API para as apps de notificação é exposição à COVID-19.
Imagem ecrã de download OTA da versão Golden Master do iOS 13.5 da Apple
Apple lança Golden Master do iOS 13.5
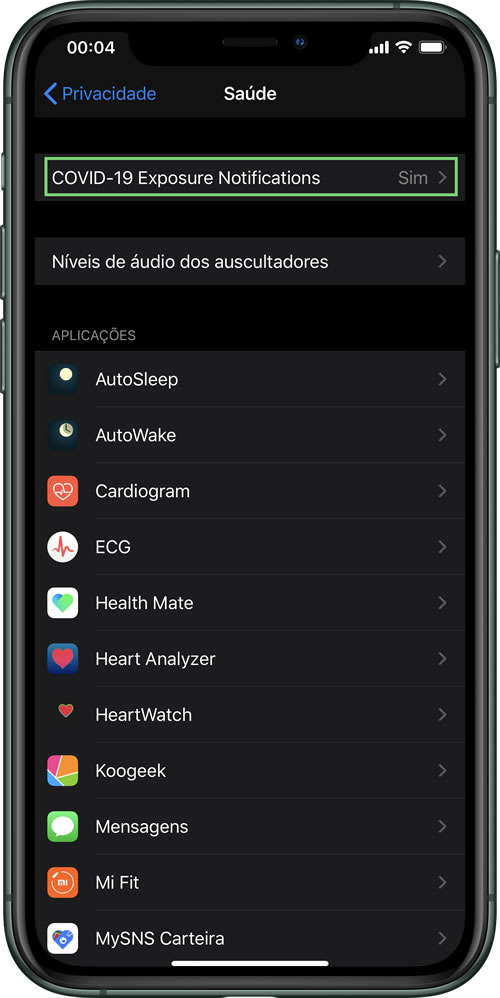
Esta versão do iOS 13.5 acelera o acesso ao campo do código de segurança de acesso ao sistema operativo nos dispositivos com identificação facial quando se está a usar uma máscara facial. Além desta novidade, que já foi explorada na versão beta anterior, vem também a introdução da API de Notificação de Exposição à COVID-19, igualmente explorada numa beta atrás.
Esta última novidade permite suportar aplicações de rastreio de contactos COVID-19 pelas autoridades de saúde pública.
Esta atualização introduz também uma opção para controlar a proeminência automática dos mosaicos de vídeo nas chamadas FaceTime em grupo e inclui correções de bugs e outras melhorias.
Imagem ecrã de download OTA da versão Golden Master do iOS 13.5 da Apple

Identificação facial e código de acesso
  • Processo de desbloqueio simplificado para dispositivos com identificação facial quando se está a usar uma máscara facial
  • Campo de palavra-passe apresentado automaticamente depois de passar para cima a partir da parte inferior do ecrã de Bloqueio quando se está a usar uma máscara facial Também funciona ao autenticar-se com a App Store, Apple Books, Apple Pay, iTunes, e outras aplicações que suportam a autenticação com Face ID
Notificação de exposição
  • API de Notificação de exposição para apoio às aplicações de rastreio de contactos COVID-19 das autoridades de saúde pública (ainda não disponível em Portugal)
FaceTime
  • Opção para controlar o destaque automático nas chamadas em grupo FaceTime para que os mosaicos de vídeo não mudem de tamanho quando um participante fala
Serviços de Emergência
  • Opção para partilhar automaticamente as informações de saúde e outras informações essenciais da sua identificação médica com os serviços de emergência quando efetua uma chamada de emergência (apenas nos EUA)

Esta atualização inclui também correções de bugs e outras melhorias. Corrige um problema em que os utilizadores podem ver um ecrã preto quando tentam reproduzir vídeos em streaming a partir de alguns sites. Além disso, aborda um assunto na folha de ações em que as sugestões e ações não podem ser carregadas
Fonte: Pplware.

16 de mai. de 2020

Apple poderá entrar na lista de entidades não confiáveis da China muito em breve

A guerra tecnológica entre os Estados Unidos e a China não parece ter fim à vista. O caso da Huawei é o mais conhecido e espelha bem a tensão que existe entre as duas maiores potências económicas do mundo.
Nesta guerra a Huawei tem vindo a mostrar a sua força, sendo cada vez mais independente de empresas dos Estados Unidos, mas a China quer avançar com retaliações. A Apple poderá ser uma das empresas a sofrer em breve. A China prepara-se para atualizar a sua lista de entidades não confiáveis onde entrará a Apple, mas não será a única norte-americana.
Apple poderá entrar na lista de entidades não confiáveis da China muito em breve

Uma guerra que ainda só está a começar

Em maio de 2019, a Huawei foi considerada pelos Estados Unidos da América como uma empresa não confiável. Esta decisão obrigou a que empresas norte-americanas tivessem que cancelar as relações diretas que tinham com a empresa. Tal afetou o fornecimento de software, como a Google, e componentes de hardware como, por exemplo, a Qualcomm.
A Huawei não teve um ano fácil, mas hoje mostra que foi capaz de dar a volta aos entraves impostos pelos Estados Unidos.
Nesta sexta-feira, a tensão entre os dois países voltou a adensar-se. O governo de Trump alterou as regras do jogo, tornando o fornecimento de semicondutores à Huawei ainda mais difícil.

A resposta de China pode estar para chegar

A Huawei já tinha avisado que o governo chinês não ia ficar parado perante os ataques diretos que estava a receber. Segundo o jornal Global Times, a lista de entidades não confiáveis da China, poderá finalmente receber grandes nomes das empresas norte-americanas.
Já há um ano se falou que a China poderia avançar com uma série de restrições impostas a empresas norte-americanas, passando a constar da sua “unreliable entity list”. Agora, essa realidade poderá estar eminente.
Imagem iPhone em queda na China e Apple culpa Coronavírus
No alvo chinês poderão estar empresas como a Apple, Qualcomm, Cisco e Boeing. Caso tal venha a acontecer, estas empresas terão que enfrentar investigações e serão impostas restrições de comércio com a China.

É importante referir que o jornal citado como fonte está associado ao Partido Comunista da China. Assim, poderá espelhar exatamente as convicções do governo.
Fonte: Pplware.

14 de mai. de 2020

Dica: Como criar ficheiros ZIP de forma nativa no seu iPhone

Por várias vezes dissemos que o iOS tem muitas ferramentas que dispensam apps de terceiros. Contudo, dada a panóplia de serviços abrangidos, nem sempre é à primeira que damos com a ferramenta dentro do sistema operativo. Assim, a nossa dica de hoje ensina a criar ficheiros compactados, vulgo ZIPs, de forma nativa com o seu iPhone.
Este tipo de ficheiro serve não só para diminuir o tamanho de determinados conteúdos como é muito útil para agregar num ficheiro só vários outros.
Imagem ficheiro ZIP dentro da app Ficheiros do iOS
Se pretende juntar textos e músicas num só ficheiro, ou tem de enviar muitas imagens e uma apresentação para a escola, ou trabalho, porque não junta tudo num Zip? Com as ferramentas nativas que o seu iPhone tem ou iPad, pode fazer isso muito fácil.

Como criar um ZIP no iPhone

O iOS 13 trouxe muitas novidades aos dispositivos. Uma das novidades foi a app Ficheiros. Dentro desta há um conjunto fantástico de opções que podem ajudar a gerir muitas das ações que fazemos com o nosso iPhone.
1 – Assim, para iniciarmos o nosso guia vamos abrir a app Ficheiros. Dentro da app, arraste o ecrã para baixo, para descobrir aquele menu onde tem 3 pontos e o tipo de ordenação.
2 – Agora vamos criar uma pasta para facilitar a forma como juntaremos os ficheiros.
É mais fácil usarmos uma pasta com os ficheiros lá dentro. Torna-se mais simples para montar o ZIP e torna-se mais simples ao descompactar, dado que fica tudo ordenado pelo conjunto. Assim, depois de clicarmos nos 3 pontos em cima, escolhemos a opção Nova pasta. Atribuímos um nome para sabermos do que se trata.

Adicionar ficheiros por arrasto ou por movimentação

3 – Agora, vamos adicionar ficheiros a esta pasta. Podemos arrastar os ficheiros dentro da app Ficheiros para dentro da nossa pasta. Basta clicar no ficheiro, sem largar e arrastar. Também pode fazer de outra forma, que é clicar sem largar o ficheiro e no menu de contexto que se abrirá, podemos escolher a pasta de destino.
Também pode fazer de outra forma. Com os ficheiros dentro da app Ficheiros, clique em Selecionar, opção no canto superior direito.
Depois, verá um área de seleção em frente de cada ficheiro. Selecione o que quer e veja o passo seguinte.
4 – Clique em Comprimir e tem o ficheiro criado, o ZIP, dentro da app Ficheiro. Agora pode enviar por mail, por exemplo, ou por AirDrop, Messenger ou WhatsApp sem grande stress.

Portanto, há várias formas de o fazer, todas elas simples. Contudo, deixamos ainda mais informação nas imagens, vejam, por exemplo, com o menu de contexto dos ficheiros, tudo o que se pode fazer.
Fonte: Pplware.

Pesquisa quer saber se o Apple Watch pode detectar sinais de covid-19


A Universidade de Stanford está estudando se dispositivos de monitoramento como Apple Watch são capazes de identificar sinais de covid-19 por meio do eletrocardiograma (ECG) e da frequência respiratória do usuário. Para tanto, os pesquisadores responsáveis pelo projeto, intitulado Wearables Data Study, estão procurando voluntários.
“Nós estamos tentando descobrir se informações de dispositivos de monitoramento como Fitbit e Apple Watch podem ser utilizados para monitorar doenças infecciosas como covid-19. Nós esperamos que esta tecnologia identifique a doença mesmo antes do início dos sintomas.”
Para participar do estudo, é necessário se encaixar em uma das três categorias abaixo:
  • Ter sido diagnosticado com covid-19 ou ser considerado um caso suspeito;
  • Ter sido exposto a alguém que tem covid-19 ou que é considerado um caso suspeito;
  • Possuir alto risco de contaminação, como agentes da saúde ou funcionários de mercados ou farmácias.


    Caso tenha se enquadrado em um dos casos acima, será preciso concordar com algumas condições para colaborar com o projeto: utilizar seu dispositivo continuamente, baixar o aplicativo do projeto, preencher um pequeno formulário de sintomas diariamente (que dura entre 1 e 2 minutos, segundo os pesquisadores). O programa também irá recolher dados como batimentos cardíacos, temperatura corporal, níveis de oxigênio no sangue, dentre outros. Para participar, se inscreva aqui.
    Este estudo será realizado por dois anos, mas os pesquisadores esperam que esta primeira fase seja realizada em apenas algumas semanas. Depois que o Wearables Data Study atingir o número necessário de voluntários e coletar seus dados, será iniciada a segunda fase. Nesta etapa, todos os voluntários terão acesso a painéis de controle pessoais que irão avisar quando eles estiverem ficando doentes.
    “Existem 30 milhões de usuários ativos da Fitbit e milhões da Apple Watch. Estamos falando de dezenas de milhões de pessoas, todas com esses relógios inteligentes que podem ajudar a combater doenças infecciosas como a covid-19", afirmou um dos pesquisadores do projeto, Michael Snyder. Vale destacar que o estudo aceita usuários de diversos dispositivos de monitoramento, não só os citados anteriormente.

    Fonte: Tecmundo.

Hackers invadem hospital e não encontram exame para covid-19 de Bolsonaro

Um grupo de hackers identificados no Twitter como DigitalSp4ce afirma ter invadido sistemas do Hospital das Forças Armadas (HFA), mas não encontrado vestígios de que o Presidente da República Jair Bolsonaro tenha feito qualquer coleta de sangue para ser testado para a covid-19, doença provocada pelo novo coronavírus (Sars-CoV-2).
Em contato com o TecMundo, um dos representantes afirmou ter buscado o nome do presidente, bem como alguns de seus supostos pseudônimos, na base de dados do hospital e não obtido resultados. O grupo acredita, portanto, que Bolsonaro não fez nenhum teste para a doença no HFA. Em consequência disso, o laudo entregue ao Supremo Tribunal Federal (STF) e divulgado nesta quinta-feira (14) seria falso, segundo eles.


A informação foi publicada pelos hackers na madrugada de hoje (14), mas o tweet e o perfil original deles foram apagados pela rede social. O site do grupo que acusa a suposta falsificação do exame foi tirado do ar temporariamente e a brecha de segurança explorada por eles para invadir os sistemas do HFA também não está mais disponível.


... Somente apos meses o presidente resolveu mostras seus exames, isso intrigou nosso grupo, resolvemos ir atras e invadimos o Banco de Dados do hospital onde foi realizada a coleta, e adivinhem? Nada comprova que foi feita tal coleta, nem mesmo com pseudônimo.
O TecMundo não conseguiu repetir os passos determinados pelo grupo hacker para verificar as informações do HFA na manhã de hoje. O DigitalSp4ce, contudo, alega que vários usuários do Twitter que acessaram a brecha ainda durante a madrugada foram capazes de conferir as supostas informações.


A situação coloca ainda mais dúvidas sobre a validade do exame de covid-19 apresentado pelo presidente ao STF em processo que exige acesso a informações de pessoa pública movido pelo jornal O Estado de S.Paulo. O laudo do exame entregue traz o registro de outra pessoa no lugar do nome do presidente, porém estava atrelado ao número original do CPF de Bolsonaro. Juristas consultados por Helio Gurovitz, do G1, disseram que tal prática poderia inclusive ser encarada como falsidade ideológica.

Supostos registros de entrada de Bolsonaro no HFA

Dados encontrados pelos hackers

Ao invadirem o sistema do HFA, os hackers teriam encontrado vários registros de atendimentos ao presidente da República no hospital em Brasília (DF), mas sua última visita teria sido em janeiro, sendo que o primeiro exame feito por ele dataria de 12 de março. Uma segunda coleta teria sido feita em 17 de março.
O DigitalSp4ce ainda buscou dados de Michele Bolsonaro, esposa do presidente, mas ela também não tem registros recentes de entrada no HFA.
O TecMundo entrou em contato com a presidência da República, mas os assessores informaram que o "Planalto não comentaria o caso".

Fonte: Tecmundo.